Tecnologia
Inovação, startups e empreendedorismo sem complicação.
Informação para o próximo passoquarta-feira, 7 de outubro de 2026
Na sexta-feira, 19 de julho de 2024, o mundo foi surpreendido por um apagão cibernético de proporções sem precedentes.
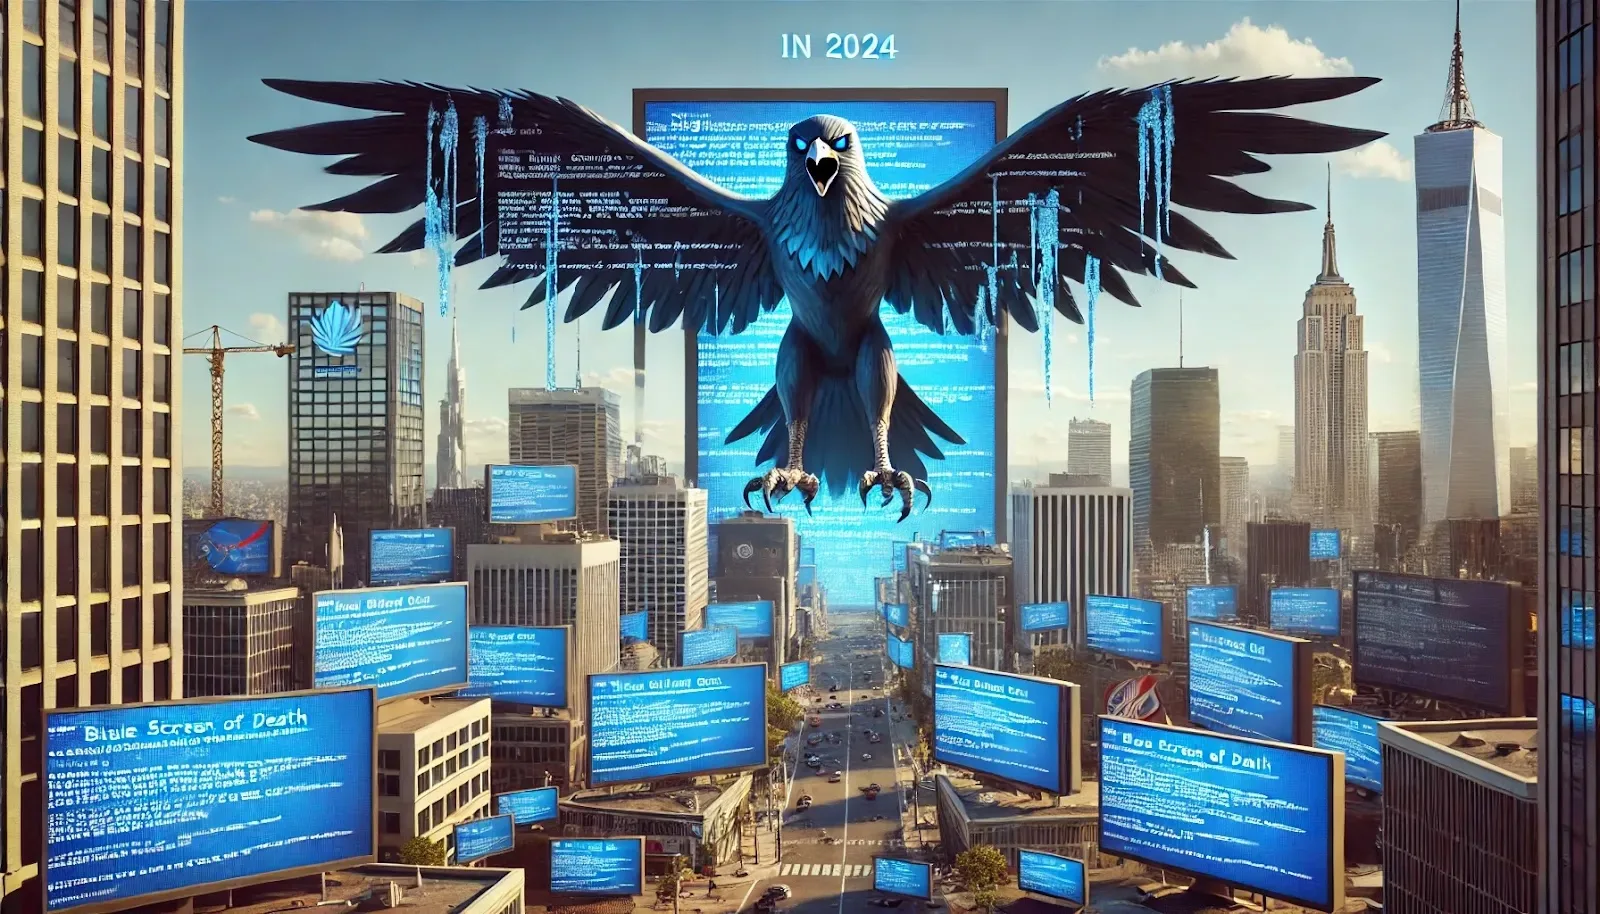
Na sexta-feira, 19 de julho de 2024, o mundo foi surpreendido por um apagão cibernético de proporções sem precedentes. Milhares de empresas e instituições ao redor do globo sofreram interrupções em seus sistemas devido a uma falha em uma atualização de software de segurança fornecida pela CrowdStrike. A falha afetou sistemas críticos, resultando em paralisações significativas em setores como aviação, saúde, finanças e comunicação.
O incidente ressalta a fragilidade das infraestruturas digitais modernas e a interdependência dos sistemas tecnológicos globais. Em um mundo cada vez mais conectado, a segurança cibernética tornou-se um pilar fundamental para a continuidade das operações empresariais e a proteção dos dados sensíveis. O apagão cibernético global de 2024 serviu como um lembrete doloroso da necessidade de vigilância constante e preparação para incidentes inesperados.
A origem do apagão foi uma atualização defeituosa enviada pela CrowdStrike para seu software de segurança Falcon. A atualização, projetada para melhorar a segurança dos sistemas Windows, causou a temida "tela azul da morte" (BSOD) em milhares de computadores. Este erro crítico paralisou os sistemas, interrompendo operações essenciais em diversas partes do mundo.
A "tela azul da morte" é uma mensagem de erro exibida pelo sistema operacional Windows quando ocorre uma falha crítica no sistema. O BSOD pode ser causado por problemas de hardware, falhas de driver ou erros de software, como a atualização defeituosa da CrowdStrike. Quando ocorre, o sistema é forçado a parar todas as operações para evitar danos adicionais, resultando em uma tela azul com informações técnicas sobre o erro.
O sensor Falcon da CrowdStrike é uma peça crucial de software que monitora e protege sistemas contra ameaças cibernéticas. Ele utiliza técnicas avançadas de detecção para identificar atividades suspeitas e proteger contra ataques maliciosos. No entanto, a atualização defeituosa enviada em julho de 2024 causou conflitos críticos que resultaram na paralisação dos sistemas protegidos por este sensor.
A CrowdStrike, conhecida por suas soluções de segurança de ponta, raramente enfrentou problemas dessa magnitude. No entanto, incidentes semelhantes, embora menos graves, ocorreram no passado, destacando a importância de rigorosos testes de software antes de lançamentos em larga escala. A falha de julho de 2024 foi um lembrete severo da necessidade de precaução e controle de qualidade em atualizações de segurança.
O setor aéreo foi um dos mais afetados pelo apagão cibernético. Mais de 2,3 mil voos foram cancelados e quase 24 mil sofreram atrasos significativos. Companhias aéreas ao redor do mundo enfrentaram dificuldades para gerenciar suas operações, resultando em caos nos aeroportos e frustração entre os passageiros.
A falha nos sistemas de TI afetou diretamente o controle de tráfego aéreo e as operações de check-in. Aeroportos tiveram que lidar com longas filas e passageiros irritados, enquanto as companhias aéreas trabalharam para reprogramar voos e minimizar os danos. No Brasil, o Aeroporto de Viracopos foi um dos mais afetados, com voos da Azul enfrentando atrasos.
O setor de saúde também foi severamente impactado, especialmente no Reino Unido, onde o NHS enfrentou interrupções significativas. Sistemas de prontuários eletrônicos e agendamento de consultas ficaram indisponíveis, forçando hospitais a adiarem procedimentos e a lidar com a falta de acesso a informações críticas dos pacientes.
Os pacientes enfrentaram atrasos no atendimento e reprogramações de consultas e cirurgias. Profissionais de saúde tiveram que recorrer a métodos manuais para continuar operando, o que aumentou a carga de trabalho e a frustração. A interrupção dos sistemas eletrônicos destacou a dependência crítica de tecnologias digitais para a prestação de cuidados médicos.
O apagão afetou sistemas bancários e de pagamento, dificultando o acesso dos clientes a suas contas e a realização de transações financeiras. Bancos no Brasil, como Bradesco e Banco Pan, relataram dificuldades, mas conseguiram normalizar as operações rapidamente.
Para mitigar os impactos, os bancos implementaram medidas de contingência, como o uso de sistemas de backup e a comunicação constante com os clientes sobre o status dos serviços. A Federação Brasileira de Bancos (Febraban) monitorou a situação de perto, garantindo que a maioria dos serviços fosse restabelecida sem grandes prejuízos.
Plataformas tecnológicas como Microsoft Teams, OneDrive e SharePoint ficaram fora do ar, causando grandes interrupções na comunicação e colaboração empresarial. Emissoras de TV como MTV e Sky News também enfrentaram problemas, afetando a transmissão de notícias e programas ao vivo.
A interrupção nas emissoras de TV e plataformas digitais complicou a disseminação de informações durante a crise, aumentando o caos e a desinformação. Empresas de mídia tiveram que encontrar alternativas para manter a comunicação com o público e continuar suas operações.
O comércio eletrônico foi significativamente impactado, com plataformas de vendas online enfrentando dificuldades para processar pedidos e pagamentos. Lojas físicas também sofreram interrupções nos sistemas de ponto de venda, afetando as transações e o atendimento ao cliente.
As falhas nos sistemas de TI complicaram a gestão de estoques e a logística, resultando em atrasos na entrega de produtos e frustração entre os clientes. Empresas tiveram que implementar soluções temporárias para continuar operando e minimizar os impactos negativos.
Instituições educacionais que dependem de plataformas online para ensino à distância enfrentaram interrupções significativas. Sistemas de gestão de aprendizado ficaram indisponíveis, prejudicando a comunicação entre professores e alunos e a realização de aulas online.
Para contornar as dificuldades, muitas instituições recorreram a métodos alternativos, como o uso de plataformas de comunicação menos afetadas e a reprogramação de aulas. A crise destacou a importância de ter planos de contingência robustos para garantir a continuidade do ensino em situações de emergência.
Imediatamente após a identificação do problema, a CrowdStrike e a Microsoft trabalharam para isolar a falha e desenvolver uma solução. A primeira medida foi interromper a distribuição da atualização defeituosa e fornecer orientações para a remoção manual do software problemático.
A recuperação dos sistemas afetados exigiu a reinicialização manual dos computadores no 'Modo de Segurança' para desinstalar a atualização defeituosa. Este procedimento foi complexo e demorado, especialmente para grandes organizações com milhares de dispositivos.
Além das medidas imediatas, foram implementadas soluções de longo prazo para evitar futuros incidentes. A CrowdStrike e a Microsoft revisaram seus processos de controle de qualidade e testes de software para garantir que atualizações futuras sejam seguras e eficazes.
A crise destacou a importância da colaboração entre empresas de TI e governos. Equipes de resposta a incidentes trabalharam em conjunto para mitigar os impactos e restaurar a normalidade. Declarações de especialistas em TI foram cruciais para orientar as ações de recuperação e manter o público informado.
Especialistas em segurança cibernética destacaram a necessidade de vigilância constante e a importância de manter os sistemas atualizados, mesmo diante de falhas. A comunicação clara e a transparência foram fundamentais para restaurar a confiança dos usuários e garantir que medidas adequadas fossem tomadas.
No Reino Unido, o impacto foi severo, com hospitais, empresas e serviços públicos enfrentando grandes dificuldades. A recuperação foi lenta e complexa, exigindo esforços coordenados de várias equipes de TI e autoridades governamentais.
Na Alemanha, diversas empresas e serviços públicos foram fortemente impactados pela falha. O governo alemão e empresas de TI locais uniram esforços para coordenar a resposta ao apagão. O desafio principal foi reiniciar manualmente milhares de computadores e garantir que sistemas críticos, como os de saúde e transporte, fossem restaurados rapidamente. Empresas de telecomunicações trabalharam intensamente para estabilizar as redes e garantir a continuidade dos serviços de internet.
Nos Estados Unidos, a resposta ao apagão foi rápida, graças aos recursos robustos das grandes empresas de TI. Companhias aéreas como American Airlines, United e Delta foram severamente afetadas, com cancelamentos de voos e longas filas nos aeroportos. As empresas de TI mobilizaram equipes para reiniciar e corrigir os sistemas afetados. O setor financeiro também enfrentou desafios, com várias instituições bancárias relatando problemas em suas operações.
No Canadá, a interrupção afetou principalmente o setor de transporte e serviços bancários. A resposta envolveu a colaboração entre autoridades governamentais e empresas privadas para restaurar a normalidade. Empresas de telecomunicações, como a Bell e a Rogers, trabalharam para garantir a estabilidade das redes e a continuidade dos serviços de internet.
No Brasil, o apagão cibernético causou interrupções nos serviços bancários e no setor de aviação. O Aeroporto de Viracopos foi um dos mais afetados, com voos da Azul enfrentando atrasos. Bancos como Bradesco e Banco Pan relataram dificuldades, mas conseguiram normalizar os serviços rapidamente. A Agência Nacional de Aviação Civil (ANAC) monitorou a situação de perto para minimizar os impactos no setor aéreo.
Em outros países da América Latina, os impactos variaram. Na Argentina e no México, houve relatos de interrupções nos serviços bancários e de transporte, mas a resposta foi rápida graças à colaboração entre empresas de TI locais e autoridades governamentais. A comunicação eficaz e a implementação de planos de contingência foram cruciais para minimizar os impactos negativos.
No Japão, o apagão afetou principalmente o setor de transporte e as indústrias tecnológicas. O governo japonês implementou medidas de emergência para garantir a continuidade dos serviços públicos e minimizar os impactos econômicos. Empresas de TI locais colaboraram com autoridades para restaurar a normalidade nos sistemas afetados.
Na Austrália, a interrupção causou problemas nos setores de transporte e financeiro. As autoridades locais trabalharam em estreita colaboração com empresas de TI para implementar soluções rápidas e garantir a estabilidade dos sistemas críticos. A resposta coordenada ajudou a restaurar os serviços em um tempo relativamente curto.
O apagão cibernético teve um impacto econômico significativo, com a queda das ações da CrowdStrike em 14%, resultando em uma perda de valor de mercado de aproximadamente US$ 11,6 bilhões. Outras empresas de tecnologia também viram suas ações caírem, enquanto concorrentes como Palo Alto Networks observaram um aumento no valor de suas ações.
O mercado financeiro reagiu rapidamente ao incidente, com investidores avaliando os possíveis impactos a longo prazo. A confiança nas soluções de segurança cibernética foi abalada, levando a uma reavaliação das estratégias de investimento em empresas de tecnologia. A volatilidade no mercado destacou a necessidade de resiliência e preparação para incidentes cibernéticos.
A longo prazo, o apagão cibernético pode levar a uma maior regulamentação e investimentos em segurança cibernética. Empresas podem ser forçadas a rever suas estratégias de segurança e a investir mais em tecnologias robustas para prevenir futuros incidentes. A confiança dos consumidores e das empresas nas soluções de segurança precisará ser restaurada através de transparência e melhorias contínuas.
Comparado a incidentes cibernéticos anteriores, o apagão de 2024 foi um dos mais severos, devido à sua escala global e aos setores críticos afetados. Outros incidentes, como o ataque à Sony Pictures em 2014, tiveram impactos significativos, mas em menor escala. Este incidente destacou a interconectividade dos sistemas globais e a importância de uma abordagem proativa em segurança cibernética.
A crise sublinhou a importância de protocolos de contingência robustos. Empresas que possuíam planos bem definidos conseguiram lidar com a situação de forma mais eficaz, minimizando os impactos operacionais e financeiros. A preparação para incidentes cibernéticos deve incluir planos detalhados de resposta a emergências e treinamento regular das equipes.
A necessidade de vigilância constante foi uma das principais lições do apagão. Atualizações de segurança devem ser rigorosamente testadas antes de serem implementadas em larga escala. A monitorização contínua dos sistemas e a rápida detecção de falhas são cruciais para prevenir e mitigar incidentes cibernéticos.
A colaboração entre empresas de TI e governos foi fundamental para a recuperação. A comunicação eficaz e a troca de informações permitiram uma resposta coordenada e eficiente. O incidente destacou a importância de parcerias público-privadas para fortalecer a resiliência cibernética e garantir a segurança dos sistemas críticos.
A inovação contínua em segurança cibernética é essencial para enfrentar os desafios emergentes. Novas tecnologias e práticas devem ser constantemente desenvolvidas e implementadas para proteger os sistemas contra ameaças em evolução. Empresas de segurança cibernética devem investir em pesquisa e desenvolvimento para criar soluções mais robustas e eficazes.
O aumento da resiliência cibernética é uma prioridade para prevenir futuros incidentes. Empresas devem adotar uma abordagem proativa, implementando sistemas redundantes e planos de contingência robustos. A resiliência cibernética envolve não apenas a proteção contra ataques, mas também a capacidade de recuperar rapidamente após uma falha.
Novas tecnologias e práticas emergentes estão transformando a segurança cibernética. A inteligência artificial e o machine learning são utilizados para detectar e responder a ameaças de forma proativa. A adoção de uma abordagem "zero trust" (confiança zero) está ganhando popularidade, assumindo que todos os dispositivos e usuários são potenciais ameaças até que se prove o contrário.
Estratégias de prevenção e mitigação são essenciais para proteger os sistemas contra ameaças cibernéticas. Empresas devem implementar controles de segurança rigorosos, realizar auditorias regulares e manter sistemas atualizados. A colaboração entre diferentes partes interessadas, incluindo fornecedores de tecnologia e governos, é crucial para desenvolver estratégias eficazes de prevenção e mitigação.
Estudos de caso de empresas que lidaram com sucesso com incidentes cibernéticos fornecem valiosas lições. Exemplos de boas práticas incluem a rápida implementação de planos de contingência, a comunicação transparente com os clientes e a colaboração eficaz com autoridades. Essas empresas demonstraram a importância de estar preparado e de responder de forma eficiente a crises cibernéticas.
O apagão cibernético global de 2024 destacou a fragilidade das infraestruturas digitais modernas e a importância de uma segurança cibernética robusta. A falha na atualização do software da CrowdStrike causou interrupções significativas em diversos setores, desde aviação e saúde até finanças e comunicação. A resposta coordenada e as medidas de recuperação implementadas foram cruciais para minimizar os impactos.
A segurança cibernética é um campo em constante evolução, demandando vigilância contínua e inovação. O incidente de 2024 reforça a necessidade de preparação, colaboração e desenvolvimento de novas tecnologias para proteger os sistemas contra ameaças emergentes. Empresas e governos devem trabalhar juntos para fortalecer a resiliência cibernética e garantir a segurança das infraestruturas críticas.
Estar preparado para o inesperado é essencial em um mundo cada vez mais digital e interconectado. Incidentes cibernéticos, como o apagão de 2024, podem ocorrer de forma inesperada e ter consequências devastadoras. A preparação para tais eventos envolve não apenas a implementação de medidas técnicas, mas também a criação de uma cultura organizacional que priorize a segurança cibernética e a resiliência. Organizações devem desenvolver planos detalhados de resposta a incidentes, realizar treinamentos regulares e garantir que todos os funcionários estejam cientes das melhores práticas de segurança.
Um apagão cibernético global é uma interrupção massiva e simultânea de sistemas de computadores em várias partes do mundo, causada por falhas técnicas, ataques cibernéticos ou outros incidentes que afetam a infraestrutura digital global. Esse tipo de evento pode paralisar operações críticas em setores como saúde, finanças, transporte e comunicação, resultando em caos e prejuízos significativos.
O apagão cibernético global de 19 de julho de 2024 foi causado por uma atualização defeituosa enviada pela empresa de segurança cibernética CrowdStrike. A atualização, ao ser instalada em computadores com o sistema operacional Windows, causou a "tela azul da morte" (BSOD), resultando no travamento completo das máquinas. A atualização foi enviada automaticamente durante a noite, surpreendendo muitas empresas ao iniciarem suas operações pela manhã.
Os principais setores afetados pelo apagão cibernético global incluíram:
O impacto econômico do apagão cibernético global foi substancial. As ações da CrowdStrike caíram 14%, resultando em uma perda de valor de mercado de aproximadamente US$ 11,6 bilhões. Empresas concorrentes, como a Palo Alto Networks, observaram um aumento no valor de suas ações. Além disso, setores como aviação, saúde e finanças enfrentaram perdas financeiras significativas devido à interrupção dos serviços.
Especialistas em TI indicaram que a correção do problema não poderia ser automática e exigiria a reinicialização manual dos computadores afetados no 'Modo de Segurança' para remover a atualização defeituosa. A abordagem tradicional de "desligar e ligar novamente" sugerida pela Microsoft também se mostrou trabalhosa e pouco prática em larga escala. Kevin Beaumont, um renomado especialista em informática, destacou a monumental tarefa de reiniciar manualmente cada computador afetado.
A "tela azul da morte" (Blue Screen of Death - BSOD) é uma mensagem de erro exibida pelo sistema operacional Windows em caso de erro crítico. Esse erro geralmente ocorre devido a falhas no hardware, drivers de dispositivos ou software, e resulta no travamento completo do sistema. No caso do apagão cibernético global, a atualização defeituosa da CrowdStrike causou esse erro, paralisando milhares de computadores.
A atualização defeituosa da CrowdStrike, quando instalada em computadores com o sistema operacional Windows, causou conflitos críticos que resultaram na "tela azul da morte" (BSOD). Esses conflitos interromperam o funcionamento normal dos computadores, levando ao travamento completo das máquinas e à paralisação das operações em várias empresas ao redor do mundo.
Para resolver o problema, foi necessário reiniciar manualmente os computadores afetados no 'Modo de Segurança' e remover a atualização defeituosa. Especialistas em TI trabalharam intensamente para restaurar os sistemas e normalizar as operações. Empresas com recursos de TI robustos conseguiram lidar mais rapidamente com a crise, enquanto pequenas e médias empresas enfrentaram maiores dificuldades.
O apagão cibernético global destacou a fragilidade das infraestruturas digitais globais e a importância de ter protocolos robustos de contingência. As principais lições aprendidas incluem a necessidade de vigilância constante, a prudência na implementação de atualizações de segurança, a colaboração entre empresas de segurança cibernética e seus clientes, e o desenvolvimento de estratégias resilientes para enfrentar desafios tecnológicos futuros.
Para prevenir futuros apagões cibernéticos, as empresas devem adotar várias medidas, incluindo:
Pequenas e médias empresas, sem equipes de TI dedicadas, enfrentaram grandes dificuldades para lidar com o apagão cibernético. A falta de recursos e expertise técnica tornou a recuperação mais lenta e complicada. Essas empresas tiveram que depender de suporte externo e enfrentar longos períodos de inatividade, resultando em perdas financeiras e operacionais significativas.
O setor aéreo foi um dos mais severamente afetados, com mais de 2,3 mil voos cancelados e quase 24 mil voos atrasados em todo o mundo. Companhias aéreas e aeroportos enfrentaram desafios logísticos e operacionais significativos, incluindo a gestão de passageiros frustrados e a reorganização dos horários de voo. A recuperação total levou vários dias, com impactos financeiros substanciais para as empresas aéreas.
No Reino Unido, o NHS (National Health Service) foi severamente afetado, resultando na interrupção de serviços críticos de saúde. Hospitais e clínicas tiveram que adotar medidas de emergência para continuar operando, incluindo a reprogramação de procedimentos e consultas. A recuperação foi lenta e complexa, com esforços concentrados em minimizar o impacto nos pacientes e restaurar a normalidade o mais rápido possível.
Os sistemas bancários e de pagamento foram duramente atingidos pelo apagão cibernético. Instituições financeiras enfrentaram interrupções nos serviços, afetando transações e o acesso dos clientes aos serviços bancários. No Brasil, bancos como Bradesco, Neon, Next e Banco Pan relataram problemas, mas conseguiram normalizar as operações com relativa rapidez. A interrupção gerou preocupações sobre a segurança e a resiliência dos sistemas financeiros.
Várias empresas de tecnologia e mídia sofreram interrupções significativas. Plataformas da Microsoft, como Teams, OneDrive e SharePoint, ficaram fora do ar devido à falha na atualização da CrowdStrike. Além disso, canais de TV como MTV, VH1 e Sky News enfrentaram interrupções, afetando a transmissão de programas e a comunicação com o público.
Grandes empresas como McDonald's, Visa e Xbox relataram problemas em suas operações devido ao apagão. A falha afetou a comunicação interna e a prestação de serviços aos clientes. Essas empresas tiveram que adotar medidas de contingência e trabalhar intensamente para restaurar a normalidade e minimizar os impactos nos consumidores.
O apagão cibernético global gerou estresse e ansiedade significativos entre os trabalhadores, especialmente aqueles em setores críticos como saúde e transporte. A pressão para restaurar rapidamente os sistemas e minimizar os impactos nas operações aumentou o nível de estresse entre os profissionais de TI e outros funcionários envolvidos na recuperação. O evento destacou a importância de fornecer apoio psicológico e recursos de bem-estar para os trabalhadores durante crises.
A confiança dos consumidores foi abalada pelo apagão cibernético, especialmente em relação a empresas de tecnologia e serviços financeiros. A interrupção dos serviços e a exposição das vulnerabilidades nos sistemas digitais geraram preocupações sobre a segurança e a confiabilidade das plataformas usadas diariamente pelos consumidores. As empresas afetadas tiveram que trabalhar para restaurar a confiança através de comunicação transparente e melhorias na segurança.
Especialistas em segurança cibernética recomendaram várias medidas para evitar futuros apagões, incluindo:
A falha na atualização foi descoberta rapidamente após a implementação, quando inúmeras empresas e usuários finais relataram problemas com a "tela azul da morte" (BSOD). A CrowdStrike e a Microsoft receberam uma enxurrada de relatórios de falhas, permitindo que as equipes técnicas identificassem a atualização defeituosa como a causa do problema e começassem a trabalhar em uma solução.
Uma atualização de segurança é uma melhoria ou correção enviada para software e sistemas operacionais com o objetivo de corrigir vulnerabilidades de segurança, melhorar a proteção contra ameaças cibernéticas e manter a integridade dos sistemas. Atualizações de segurança são essenciais para proteger dados sensíveis, prevenir ataques cibernéticos e garantir que os sistemas funcionem corretamente.
A CrowdStrike respondeu ao incidente trabalhando em estreita colaboração com a Microsoft e outras partes afetadas para desenvolver uma solução rápida. A empresa emitiu comunicados oficiais pedindo desculpas pelo incidente e explicando as medidas tomadas para corrigir a falha. Equipes de suporte foram mobilizadas para ajudar os clientes a remover a atualização defeituosa e restaurar os sistemas.
A Microsoft desempenhou um papel crucial na recuperação do apagão, fornecendo orientação técnica e suporte para ajudar as empresas a remover a atualização defeituosa e restaurar os sistemas. A empresa colaborou com a CrowdStrike e outras partes interessadas para desenvolver soluções e mitigar os impactos do incidente. A Microsoft também emitiu recomendações para seus clientes sobre como lidar com a falha.
O apagão cibernético afetou a comunicação global de várias maneiras, interrompendo serviços de e-mail, plataformas de colaboração online e canais de TV. Empresas e indivíduos enfrentaram dificuldades para se comunicar e coordenar atividades, aumentando o caos e a frustração. A interrupção na comunicação também dificultou a disseminação de informações precisas sobre o incidente e as medidas de recuperação.
O setor educacional também foi afetado pelo apagão cibernético, com universidades, escolas e plataformas de aprendizado online enfrentando interrupções. A falha nos sistemas de TI afetou o acesso a recursos educacionais, a comunicação entre alunos e professores e a realização de aulas online. Instituições educacionais tiveram que adotar medidas de contingência para minimizar o impacto no aprendizado dos alunos.
O comércio eletrônico foi significativamente impactado pelo apagão, com muitas plataformas de vendas online enfrentando interrupções nos serviços. A falha nos sistemas de TI afetou o processamento de pagamentos, a gestão de estoques e a comunicação com os clientes. As empresas de comércio eletrônico tiveram que lidar com a frustração dos clientes e as perdas financeiras devido à interrupção das vendas.
Agências governamentais em vários países responderam ao apagão cibernético coordenando esforços de recuperação, fornecendo orientação e suporte técnico e comunicando-se com o público sobre as medidas tomadas. Em alguns casos, governos mobilizaram recursos adicionais para ajudar empresas e instituições a restaurar a normalidade e minimizar os impactos do incidente.
A dependência de soluções automatizadas de segurança pode aumentar os riscos se essas soluções falharem ou não forem implementadas corretamente. Falhas em atualizações automáticas, como no caso do apagão cibernético global, podem causar interrupções massivas e expor vulnerabilidades. É importante balancear a automação com a supervisão humana e testes rigorosos para garantir a segurança e a eficácia das soluções implementadas.
As empresas podem melhorar sua resiliência cibernética adotando várias práticas, incluindo:
A comunicação eficaz é crucial durante uma crise cibernética para manter todas as partes interessadas informadas, coordenar ações de resposta e minimizar o pânico. Transparência e clareza nas comunicações ajudam a construir confiança, fornecer orientação sobre as medidas a serem tomadas e garantir que a recuperação seja coordenada e eficiente. Empresas e governos devem estabelecer canais de comunicação claros e planos de comunicação de crise para lidar com incidentes cibernéticos.
Durante apagões cibernéticos, os consumidores podem tomar várias medidas para se proteger, incluindo:
O setor aéreo enfrentou desafios logísticos significativos devido ao apagão cibernético, incluindo:
Pequenas e médias empresas podem fortalecer sua segurança cibernética adotando várias práticas, incluindo:
O apagão cibernético global levantou várias questões legais, incluindo:
O apagão cibernético global abalou a confiança nas soluções de segurança cibernética, destacando as vulnerabilidades e os riscos associados a falhas em atualizações automáticas. Empresas e consumidores se tornaram mais cautelosos em relação à implementação de novas tecnologias e dependência de soluções automatizadas. A confiança só pode ser restaurada através de transparência, melhorias contínuas e a implementação de práticas de segurança robustas.
As equipes de TI enfrentaram vários desafios durante a recuperação do apagão cibernético, incluindo:
O apagão cibernético global influenciou as práticas de segurança cibernética ao destacar a importância de:
A colaboração entre empresas foi crucial para a recuperação do apagão cibernético, permitindo a troca de informações, recursos e suporte técnico. Empresas de segurança cibernética, fornecedores de tecnologia e outras partes interessadas trabalharam juntas para desenvolver soluções, coordenar ações de resposta e minimizar os impactos do incidente. A colaboração eficaz ajudou a acelerar a recuperação e restaurar a normalidade.
O apagão cibernético global impulsionou a inovação em segurança cibernética, incentivando o desenvolvimento de novas tecnologias e práticas para prevenir incidentes semelhantes. Empresas de segurança cibernética e pesquisadores se concentraram em melhorar a resiliência dos sistemas, automatizar a detecção de ameaças e fortalecer a colaboração entre diferentes partes interessadas. A inovação contínua é essencial para enfrentar os desafios em evolução no campo da segurança cibernética.
As melhores práticas para implementar atualizações de segurança incluem:
O apagão cibernético global destacou a importância de ter protocolos de contingência robustos para lidar com falhas e incidentes. Empresas que possuíam planos de resposta a incidentes bem desenvolvidos conseguiram lidar mais rapidamente com a crise, minimizando os impactos operacionais e financeiros. Protocolos de contingência eficazes incluem planos de backup, comunicação clara e treinamento regular.
A pandemia de COVID-19 influenciou a resposta ao apagão cibernético ao aumentar a dependência de sistemas digitais e a necessidade de continuidade das operações remotas. Empresas e instituições que já haviam implementado medidas de contingência para lidar com a pandemia puderam aplicar essas mesmas práticas durante o apagão. No entanto, a pressão adicional causada pela pandemia complicou a recuperação para algumas organizações.
Os desafios de segurança cibernética no futuro incluem:
O apagão cibernético global afetou a percepção pública sobre a segurança digital ao expor as vulnerabilidades dos sistemas tecnológicos e a importância da proteção cibernética. Consumidores e empresas se tornaram mais conscientes dos riscos associados à dependência de soluções digitais e da necessidade de práticas robustas de segurança. A confiança nas tecnologias digitais só pode ser restaurada através de melhorias contínuas e comunicação transparente.
Os serviços de nuvem foram impactados pelo apagão cibernético, com plataformas como Microsoft Azure, Amazon Web Services (AWS) e Google Cloud enfrentando interrupções. Essas falhas afetaram a disponibilidade de aplicativos e dados armazenados na nuvem, prejudicando operações empresariais e individuais. As empresas de serviços de nuvem tiveram que trabalhar rapidamente para restaurar a normalidade e garantir a resiliência dos seus sistemas.
A falha na atualização da CrowdStrike foi corrigida através da remoção manual da atualização defeituosa nos computadores afetados. As equipes de TI tiveram que reiniciar os sistemas no 'Modo de Segurança' e desinstalar a atualização problemática. A CrowdStrike e a Microsoft forneceram orientações detalhadas e suporte técnico para ajudar as empresas e os usuários a resolver o problema.
O apagão cibernético global impulsionou a inovação nas empresas de segurança cibernética, incentivando o desenvolvimento de novas soluções e práticas para prevenir incidentes semelhantes. Empresas de segurança investiram em pesquisa e desenvolvimento para criar tecnologias mais robustas, melhorar a detecção de ameaças e fortalecer a resiliência dos sistemas. A competição no setor de segurança cibernética aumentou, levando a avanços rápidos e contínuos.
A mídia desempenhou um papel crucial durante o apagão cibernético, fornecendo informações atualizadas sobre o incidente, as medidas de recuperação e as orientações para o público. Canais de notícias, jornais e plataformas online mantiveram o público informado sobre o progresso das ações de resposta e os impactos do apagão. A comunicação transparente e precisa ajudou a reduzir o pânico e a confusão entre os consumidores e as empresas.
O apagão cibernético global influenciou as políticas de segurança cibernética ao destacar a necessidade de regulamentações mais rigorosas e práticas de segurança robustas. Governos e organizações revisaram suas políticas de segurança para garantir que as atualizações de software sejam testadas exaustivamente, que os protocolos de contingência sejam implementados e que a colaboração entre diferentes partes interessadas seja fortalecida.
As tendências emergentes em segurança cibernética incluem:
Reflexões finais sobre a importância de estar preparado para o inesperado e de desenvolver estratégias resilientes para enfrentar desafios tecnológicos futuros. Reitera a necessidade de atenção constante e investimento contínuo em segurança cibernética.
MundoNotíciasTecnologia
Tecnologia
Tecnologia
Tecnologia
Tecnologia